Domain vndr.de kaufen?
Wir ziehen mit dem Projekt
vndr.de um.
Sind Sie am Kauf der Domain
vndr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain vndr.de kaufen?
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **

Ähnliche Suchbegriffe für Botnet
Top-Angebote
Produkte zum Begriff Botnet:
-
Weston, Heather: Buchbinden - vom Handwerk zur KunstBuchbinden - vom Handwerk zur Kunst , Schritt für Schritt zum eigenen Buch , Kappen > Motorkühlung , Erscheinungsjahr: 201003, Produktform: Kartoniert, Autoren: Weston, Heather, Seitenzahl/Blattzahl: 128, Abbildungen: 258 farbige Fotografien, Keyword: Druck/Papier; Buchkunst; Buchgestaltung; Papierdesign; Falttechniken; Klebebindung, Fachschema: Buchbinderei~Klebebinden~Papier / Basteln, Werken~Buchkunst~Buchmalerei, Fachkategorie: Handbuch: Malerei und Kunst~Buchgestaltung, Warengruppe: HC/Basteln/Handarbeiten, Fachkategorie: Buch- und Papierhandwerk, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Länge: 255, Breite: 217, Höhe: 12, Gewicht: 487, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laermann, Claudia: Ganz in Schwarz - Mode und Accessoires stricken in der edelsten Farbe der WeltGanz in Schwarz - Mode und Accessoires stricken in der edelsten Farbe der Welt , Zeitlos elegante Strickmodelle in Schwarz - Von lässig bis edel, aber immer ganz in Schwarz Im Jahr 1926 schrieb das "Kleine Schwarze" von Coco Chanel Modegeschichte und begründete den zeitlosen Trend von Schwarz in der Mode . Seither steht die Farbe Schwarz in der Damenmode für Eleganz und Selbstbewusstsein . Diese beeindruckenden Eigenschaften spiegeln sich in unseren Strickmodellen wider, die allesamt aus hochwertiger schwarzer Wolle gefertigt sind. Von legeren Zopfmusterpullis bis hin zu weit geschwungenen Cardigans , von schmal geschnittenen Etuikleidern bis hin zu sexy Armstulpen mit raffiniertem Lochmuster: Unsere Stricklieblinge vereinen die zeitlose Eleganz von Schwarz mit kreativen Designs, präsentiert in einfachen Schritt-für-Schritt-Anleitungen . Tauchen Sie ein in die Welt des Strickens und kreieren Sie Ihre eigenen Unikate. Stricken Sie Pullover mit V-Ausschnitt oder wärmen Sie sich mit einem eleganten Schal und einer modischen Beanie-Mütze . Probieren Sie sich an Halbpatent-, Waben- und Zopfmustern aus, um einzigartige Texturdetails zu schaffen. Vervollkommnen Sie Ihren Look mit Rippensocken und einem schmalen Rock oder genießen Sie die Vielseitigkeit eines Cardigans, der sowohl praktisch als auch stilvoll ist. Ein Pulloverkleid in Kombination mit einer kleinen Schultertasche bietet Ihnen eine mühelose Eleganz für jeden Anlass. Setzen Sie Akzente mit einem Bustier oder einem exquisiten Zierkragen . Die schwarze Wolle verleiht jedem Stück eine zeitlose Anziehungskraft, sei es ein lässiger Bouclé-Rock oder eine elegante Bluse . Die Kombination aus Schwarz in der Mode und raffinierten Stricktechniken eröffnet Ihnen unendliche Möglichkeiten, um Ihre Individualität und Ihr Selbstbewusstsein zum Ausdruck zu bringen. Erschaffen Sie Mode, die zeitlos und elegant ist - genau wie die Farbe Schwarz selbst. Zeitlos elegante Strickmode in Schwarz Stilvolle Strickanleitungen von der erfolgreichen Mode-Designerin Claudia Laermann Hochwertiges Strickbuch für Strick-Liebende , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Laermann, Claudia, Seitenzahl/Blattzahl: 189, Keyword: cocoknits; edle socken stricken; handschuhe stricken buch; lieblingspullover stricken; mützen stricken; pullover stricken buch; pullunder stricken; pullunder stricken anleitung; pulswärmer stricken anleitung; raglan stricken buch; rundpasse stricken buch; socken stricken; stricken bücher; stricken das standardwerk; stricken schal; stulpen stricken buch; tücher stricken, Fachschema: Stricken, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 261, Breite: 198, Höhe: 20, Gewicht: 846, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
-
Was sind die verschiedenen Techniken und Anwendungen von Filzen in Handwerk, Mode, Kunst und Design?
Filzen ist eine Technik, bei der Wolle durch Reibung und Feuchtigkeit verfilzt wird, um feste Stoffe zu schaffen. Im Handwerk wird Filz oft für die Herstellung von Hüten, Taschen und Hausschuhen verwendet. In der Modeindustrie wird Filz für Kleidungsstücke, Accessoires und Schuhe eingesetzt. In der Kunst und im Design wird Filz für Skulpturen, Wandbehänge und Möbel verwendet. **
-
Was sind die verschiedenen Verwendungszwecke einer Schneiderpuppe in den Bereichen Mode, Design, Handwerk und Kunst?
Eine Schneiderpuppe wird in der Modeindustrie verwendet, um Kleidungsstücke zu entwerfen, zu passen und zu präsentieren. Im Designbereich dient sie als Modell für die Gestaltung von Accessoires, Schmuck oder anderen Produkten. Im Handwerk wird die Puppe genutzt, um Maße und Proportionen bei der Herstellung von maßgeschneiderten Kleidungsstücken oder Kostümen zu berücksichtigen. In der Kunst wird die Schneiderpuppe als Inspirationsquelle für Skulpturen, Installationen oder Performance-Kunstwerke verwendet. **

Was sind die verschiedenen Verwendungszwecke von Schneiderpuppen in den Bereichen Mode, Design, Handwerk und Kunst?
Schneiderpuppen werden in der Modeindustrie verwendet, um Kleidungsstücke zu entwerfen, zu passen und zu präsentieren. Im Designbereich dienen sie als Modelle für die Gestaltung von Accessoires, Schmuck und anderen Produkten. Im Handwerk werden Schneiderpuppen genutzt, um Maßanfertigungen von Kleidung und Kostümen herzustellen. In der Kunst werden sie als Objekte für Skulpturen, Installationen und Performance-Kunst verwendet. **
Was sind die verschiedenen Verwendungszwecke von Schneiderpuppen in den Bereichen Mode, Design, Handwerk und Kunst?
Schneiderpuppen werden in der Modeindustrie verwendet, um Kleidungsstücke zu entwerfen, anzupassen und zu präsentieren. Im Designbereich dienen sie als Modelle für die Gestaltung von Accessoires, Schmuck und anderen Produkten. Im Handwerk werden Schneiderpuppen genutzt, um Maße und Passform von selbstgemachten Kleidungsstücken zu überprüfen und anzupassen. In der Kunst werden sie als lebensechte Modelle für Skulpturen, Malereien und Fotografien eingesetzt. **
Top-Angebote
Produkte zum Begriff Botnet:
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
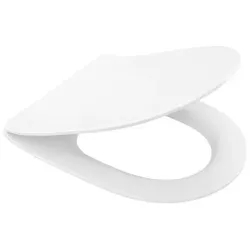
Schulte_SCHÖNER WOHNEN-Kollektion SCHÖNER.. - AccessoiresSchulte_SCHÖNER WOHNEN-Kollektion SCHÖNER WOHNEN-Kollektion WC-Sitz ANTUS SLIMLINE Weiß - Die Fakten - aus der SCHÖNER WOHNEN-Kollektion - kratzfestes, keimarmes Material - Absenkautomatik für leises Schließen (Soft Close) - bequeme Montage von oben - abnehmbar für leichte Reinigung - bis 300 kg belastbar - Befestigungsmaterial inklusive - Farbe: Weiß (Farbcode 5004) - Abmessungen: - Höhe 4,6 cm / Breite 36,8 cm / Tiefe 43,6 cm - Gewicht: 2,8 kg - Produktgarantie: 3 Jahre - Artikelnummer: SW569439 - EAN: 4037563202547 Informationen zur Lieferung - im Lieferumfang enthalten sind: - der ausgeschriebene WC-Sitz - die Lieferung erfolgt per Paketdienst - die Lieferzeit beträgt ca. 1 Woche49,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Weston, Heather: Buchbinden - vom Handwerk zur KunstBuchbinden - vom Handwerk zur Kunst , Schritt für Schritt zum eigenen Buch , Kappen > Motorkühlung , Erscheinungsjahr: 201003, Produktform: Kartoniert, Autoren: Weston, Heather, Seitenzahl/Blattzahl: 128, Abbildungen: 258 farbige Fotografien, Keyword: Druck/Papier; Buchkunst; Buchgestaltung; Papierdesign; Falttechniken; Klebebindung, Fachschema: Buchbinderei~Klebebinden~Papier / Basteln, Werken~Buchkunst~Buchmalerei, Fachkategorie: Handbuch: Malerei und Kunst~Buchgestaltung, Warengruppe: HC/Basteln/Handarbeiten, Fachkategorie: Buch- und Papierhandwerk, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Verlag: Haupt Verlag AG, Länge: 255, Breite: 217, Höhe: 12, Gewicht: 487, Produktform: Kartoniert, Genre: Sachbuch/Ratgeber, Genre: Sachbuch/Ratgeber, Herkunftsland: CHINA, VOLKSREPUBLIK (CN), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,26,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Laermann, Claudia: Ganz in Schwarz - Mode und Accessoires stricken in der edelsten Farbe der WeltGanz in Schwarz - Mode und Accessoires stricken in der edelsten Farbe der Welt , Zeitlos elegante Strickmodelle in Schwarz - Von lässig bis edel, aber immer ganz in Schwarz Im Jahr 1926 schrieb das "Kleine Schwarze" von Coco Chanel Modegeschichte und begründete den zeitlosen Trend von Schwarz in der Mode . Seither steht die Farbe Schwarz in der Damenmode für Eleganz und Selbstbewusstsein . Diese beeindruckenden Eigenschaften spiegeln sich in unseren Strickmodellen wider, die allesamt aus hochwertiger schwarzer Wolle gefertigt sind. Von legeren Zopfmusterpullis bis hin zu weit geschwungenen Cardigans , von schmal geschnittenen Etuikleidern bis hin zu sexy Armstulpen mit raffiniertem Lochmuster: Unsere Stricklieblinge vereinen die zeitlose Eleganz von Schwarz mit kreativen Designs, präsentiert in einfachen Schritt-für-Schritt-Anleitungen . Tauchen Sie ein in die Welt des Strickens und kreieren Sie Ihre eigenen Unikate. Stricken Sie Pullover mit V-Ausschnitt oder wärmen Sie sich mit einem eleganten Schal und einer modischen Beanie-Mütze . Probieren Sie sich an Halbpatent-, Waben- und Zopfmustern aus, um einzigartige Texturdetails zu schaffen. Vervollkommnen Sie Ihren Look mit Rippensocken und einem schmalen Rock oder genießen Sie die Vielseitigkeit eines Cardigans, der sowohl praktisch als auch stilvoll ist. Ein Pulloverkleid in Kombination mit einer kleinen Schultertasche bietet Ihnen eine mühelose Eleganz für jeden Anlass. Setzen Sie Akzente mit einem Bustier oder einem exquisiten Zierkragen . Die schwarze Wolle verleiht jedem Stück eine zeitlose Anziehungskraft, sei es ein lässiger Bouclé-Rock oder eine elegante Bluse . Die Kombination aus Schwarz in der Mode und raffinierten Stricktechniken eröffnet Ihnen unendliche Möglichkeiten, um Ihre Individualität und Ihr Selbstbewusstsein zum Ausdruck zu bringen. Erschaffen Sie Mode, die zeitlos und elegant ist - genau wie die Farbe Schwarz selbst. Zeitlos elegante Strickmode in Schwarz Stilvolle Strickanleitungen von der erfolgreichen Mode-Designerin Claudia Laermann Hochwertiges Strickbuch für Strick-Liebende , Dichtungen & Dichtungsringe > Motorkühlung , Erscheinungsjahr: 20230915, Produktform: Leinen, Autoren: Laermann, Claudia, Seitenzahl/Blattzahl: 189, Keyword: cocoknits; edle socken stricken; handschuhe stricken buch; lieblingspullover stricken; mützen stricken; pullover stricken buch; pullunder stricken; pullunder stricken anleitung; pulswärmer stricken anleitung; raglan stricken buch; rundpasse stricken buch; socken stricken; stricken bücher; stricken das standardwerk; stricken schal; stulpen stricken buch; tücher stricken, Fachschema: Stricken, Warengruppe: HC/Basteln/Handarbeiten, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 261, Breite: 198, Höhe: 20, Gewicht: 846, Produktform: Gebunden, Genre: Sachbuch/Ratgeber,29,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wo kann man ein Botnet kaufen?
Ich kann Ihnen keine Informationen darüber geben, wo ein Botnetz gekauft werden kann. Der Kauf oder Verkauf von Botnetzen ist illegal und kann zu schwerwiegenden rechtlichen Konsequenzen führen. Es ist wichtig, dass Sie sich an die geltenden Gesetze halten und keine illegalen Aktivitäten unterstützen. **
-
Warum kann man ein Botnet nicht mit Tarpits behindern?
Ein Botnet besteht aus einer großen Anzahl von infizierten Computern, die von einem zentralen Steuerungsserver gesteuert werden. Tarpits sind jedoch darauf ausgelegt, einzelne Verbindungen zu verlangsamen oder zu blockieren, indem sie den Datenverkehr absichtlich verlangsamen. Da ein Botnet jedoch über viele verschiedene infizierte Computer verfügt, würde das Verlangsamen oder Blockieren einzelner Verbindungen keinen großen Einfluss auf das gesamte Botnet haben. Es wäre effektiver, die infizierten Computer zu bereinigen oder den Steuerungsserver zu identifizieren und zu deaktivieren. **
-
Wie kann man einen Botnet-Virus auf einem Computer erkennen und entfernen?
Es gibt verschiedene Anzeichen, die auf einen Botnet-Virus hinweisen können, wie zum Beispiel eine langsame Internetverbindung, häufige Abstürze oder ungewöhnliche Aktivitäten auf dem Computer. Um den Virus zu entfernen, sollte man zuerst einen Virenscan mit einer vertrauenswürdigen Antivirensoftware durchführen. Wenn der Virus erkannt wird, sollte man die Anweisungen des Antivirenprogramms befolgen, um den Virus zu entfernen. Es kann auch hilfreich sein, das Betriebssystem und alle installierten Programme auf den neuesten Stand zu bringen und regelmäßig Sicherheitsupdates durchzuführen, um das Risiko einer Infektion zu minimieren. **
-
Seit 4 Monaten ist die Internetleitung durch einen Botnet-Angriff beschädigt, und es gibt kein Internet.
Es ist bedauerlich, dass deine Internetleitung seit 4 Monaten durch einen Botnet-Angriff beschädigt ist und du kein Internet hast. Es ist wichtig, dass du dich umgehend mit deinem Internetanbieter in Verbindung setzt, um das Problem zu melden und eine Lösung zu finden. Möglicherweise müssen Sicherheitsmaßnahmen ergriffen oder die Leitung repariert werden, um das Internet wiederherzustellen. **
Ähnliche Suchbegriffe für Botnet
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Botnet C&C URLKaspersky Threat Data Feeds – Botnet C&C URL Botnets stellen eine erhebliche Bedrohung für Unternehmen und Organisationen weltweit dar. Cyberkriminelle nutzen Botnets, um koordinierte Angriffe wie DDoS-Attacken, Spam-Verteilung und Datenexfiltration durchzuführen. Die Kommunikation zwischen den infizierten Geräten und dem Steuerungsserver, bekannt als Command-and-Control (C&C) Kommunikation, ist ein kritischer Bestandteil der Botnet-Operationen. Mit **Kaspersky Threat Data Feeds – Botnet C&C URL** erhalten Unternehmen eine umfassende, regelmäßig aktualisierte Datenbank über URLs, die für Botnet-C&C-Kommunikation genutzt werden. Diese Informationen ermöglichen es Unternehmen, Botnet-Aktivitäten proaktiv zu erkennen und zu blockieren, bevor sie ernsthaften Schaden anrichten können. Überblick über Kaspersky Threat Data Feeds – Botnet C&C URL Die **Kaspersky Threat Data Feeds – Botnet C&C URL** bieten eine Datenquelle mit Informationen über URLs, die von Botnets für Command-and-Control-Zwecke verwendet werden. Diese URLs ermöglichen es den Angreifern, kompromittierte Geräte zu steuern und Befehle zu übermitteln. Durch die Integration dieser Bedrohungsdaten in bestehende Sicherheitslösungen können Unternehmen diese gefährliche Kommunikation unterbinden und ihre Systeme vor Botnet-Angriffen schützen. Die Daten stammen aus Kasperskys umfangreicher Bedrohungsforschung und werden kontinuierlich aktualisiert, um den neuesten Bedrohungen gerecht zu werden. Hauptfunktionen Umfassende Sammlung von Botnet-C&C-URLs: Bereitstellung einer stets aktuellen Datenbank mit URLs, die für Botnet-Command-and-Control-Kommunikation genutzt werden. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp, Zuverlässigkeit der Quelle und geografische Herkunft. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Intrusion Detection Systeme (IDS) und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Echtzeit-Erkennung und Blockierung: Schutz vor Botnet-Kommunikation durch Echtzeit-Blockierung schädlicher URLs. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Botnet-Angriffen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche C&C-URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Botnet C&C URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Botnet C&C URL Schutz vor Botnet-Aktivitäten: Blockieren Sie die Kommunikation zwischen infizierten Geräten und den Command-and-Control-Servern, um Schäden zu verhindern. Verhinderung von Datendiebstahl: Durch Unterbrechen der C&C-Kommunikation können Angreifer daran gehindert werden, Daten zu exfiltrieren. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die das Netzwerk gefährden könnten.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
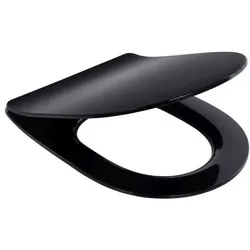
Schulte_SCHÖNER WOHNEN-Kollektion SCHÖNER.. - AccessoiresSchulte_SCHÖNER WOHNEN-Kollektion SCHÖNER WOHNEN-Kollektion WC-Sitz ANTUS SLIMLINE Mattschwarz - Die Fakten - aus der SCHÖNER WOHNEN-Kollektion - kratzfestes, keimarmes Material - Absenkautomatik für leises Schließen (Soft Close) - bequeme Montage von oben - abnehmbar für leichte Reinigung - bis 300 kg belastbar - Befestigungsmaterial inklusive - Farbe: Mattschwarz (Farbcode 5068) - Abmessungen: - Höhe 4,6 cm / Breite 36,8 cm / Tiefe 43,6 cm - Gewicht: 2,8 kg - Produktgarantie: 3 Jahre - Artikelnummer: SW569477 - EAN: 4037563202554 Informationen zur Lieferung - im Lieferumfang enthalten sind: - der ausgeschriebene WC-Sitz - die Lieferung erfolgt per Paketdienst - die Lieferzeit beträgt ca. 1 Woche - vorausichtlich wieder ab 01. Mai lieferbar69,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die verschiedenen Techniken und Anwendungen von Filzen in Handwerk, Mode, Kunst und Design?
Filzen ist eine Technik, bei der Wolle durch Reibung und Feuchtigkeit verfilzt wird, um feste Stoffe zu schaffen. Im Handwerk wird Filz oft für die Herstellung von Hüten, Taschen und Hausschuhen verwendet. In der Modeindustrie wird Filz für Kleidungsstücke, Accessoires und Schuhe eingesetzt. In der Kunst und im Design wird Filz für Skulpturen, Wandbehänge und Möbel verwendet. **
-
Was sind die verschiedenen Verwendungszwecke einer Schneiderpuppe in den Bereichen Mode, Design, Handwerk und Kunst?
Eine Schneiderpuppe wird in der Modeindustrie verwendet, um Kleidungsstücke zu entwerfen, zu passen und zu präsentieren. Im Designbereich dient sie als Modell für die Gestaltung von Accessoires, Schmuck oder anderen Produkten. Im Handwerk wird die Puppe genutzt, um Maße und Proportionen bei der Herstellung von maßgeschneiderten Kleidungsstücken oder Kostümen zu berücksichtigen. In der Kunst wird die Schneiderpuppe als Inspirationsquelle für Skulpturen, Installationen oder Performance-Kunstwerke verwendet. **
-
Was sind die verschiedenen Verwendungszwecke von Schneiderpuppen in den Bereichen Mode, Design, Handwerk und Kunst?
Schneiderpuppen werden in der Modeindustrie verwendet, um Kleidungsstücke zu entwerfen, zu passen und zu präsentieren. Im Designbereich dienen sie als Modelle für die Gestaltung von Accessoires, Schmuck und anderen Produkten. Im Handwerk werden Schneiderpuppen genutzt, um Maßanfertigungen von Kleidung und Kostümen herzustellen. In der Kunst werden sie als Objekte für Skulpturen, Installationen und Performance-Kunst verwendet. **
-
Was sind die verschiedenen Verwendungszwecke von Schneiderpuppen in den Bereichen Mode, Design, Handwerk und Kunst?
Schneiderpuppen werden in der Modeindustrie verwendet, um Kleidungsstücke zu entwerfen, anzupassen und zu präsentieren. Im Designbereich dienen sie als Modelle für die Gestaltung von Accessoires, Schmuck und anderen Produkten. Im Handwerk werden Schneiderpuppen genutzt, um Maße und Passform von selbstgemachten Kleidungsstücken zu überprüfen und anzupassen. In der Kunst werden sie als lebensechte Modelle für Skulpturen, Malereien und Fotografien eingesetzt. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.